IT-Sicherheit besteht für mich nicht aus einem einzelnen Produkt, einer Firewall oder einem möglichst langen Maßnahmenkatalog. Sie entsteht dort, wo Systeme nachvollziehbar aufgebaut, Zugriffe begrenzt, Kommunikationswege kontrolliert und Fehler rechtzeitig erkannt werden.
Dabei interessieren mich besonders die Stellen, an denen eine vermeintlich sichere Konfiguration in der Praxis weniger garantiert, als ihr Status zunächst vermuten lässt: Ein VLAN ist noch keine Sicherheitsgrenze. Eine TLS-Verbindung noch keine belastbare Transport-Policy. Ein laufender Container noch kein funktionierender Dienst. Und ein erfolgreiches Backup noch keine nachgewiesene Wiederherstellung.
Genau um diese Unterschiede geht es in diesem Bereich des Lange-IT Blogs.
Sicherheit entsteht in mehreren Ebenen
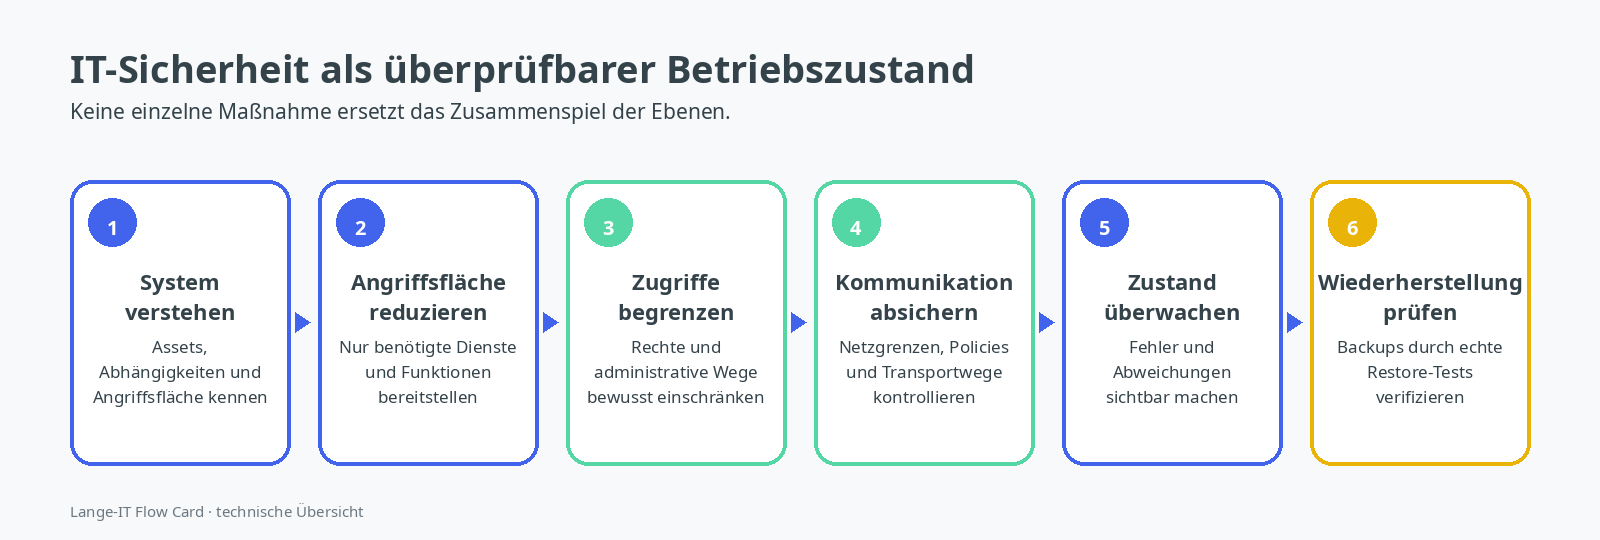
Ich versuche Sicherheit nicht als Sammlung einzelner Produkte zu betrachten. Für mich ist entscheidend, ob die Grenzen und Annahmen eines Systems bekannt sind und sich im Betrieb überprüfen lassen.
Netzwerk & Segmentierung
VLANs, Subnetze und getrennte Netze schaffen Struktur. Zur Sicherheitsgrenze werden sie für mich aber erst dann, wenn Kommunikation zwischen Zonen bewusst kontrolliert und unerwünschter Verkehr tatsächlich blockiert wird.
Dazu gehören nachvollziehbare Firewall-Regeln, klar definierte Management-Zugänge und Tests, die nicht nur den erlaubten, sondern auch den verbotenen Kommunikationsweg prüfen.
Passender Beitrag: Netzwerksegmentierung: Warum ein VLAN allein noch keine Sicherheitsgrenze ist
Identitäten & Zugriffe
Viele technische Schutzmaßnahmen verlieren ihren Wert, wenn administrative Zugänge zu weit gefasst sind. Ich trenne deshalb möglichst klar zwischen normaler Nutzung und Administration.
Least Privilege, starke Authentifizierung und bewusst begrenzte administrative Wege sind für mich keine Zusatzfunktionen, sondern Teil der Architektur. Entscheidend ist nicht, möglichst viele Kontrollen einzubauen, sondern nachvollziehen zu können, wer auf welches System zugreifen darf und warum.
Transport & Verschlüsselung
Eine verschlüsselte Verbindung ist wichtig. Sie beantwortet aber noch nicht automatisch die Frage, warum einer Gegenstelle vertraut werden kann oder was bei einem Fehler passieren soll.
Bei Mailtransport wird dieser Unterschied besonders deutlich. DANE, DNSSEC und MTA-STS beschäftigen sich nicht nur mit der Existenz von TLS, sondern mit überprüfbaren Sicherheitsrichtlinien für die Verbindung.
Passender Beitrag: DANE, MTA-STS und TLS: Was bei sicherer Mailzustellung wirklich passiert
Systeme & Dienste
Ein sicherer Dienst beginnt für mich mit einem nachvollziehbaren Betriebszustand: unterstützte Software, bewusst gewählte Abhängigkeiten, möglichst kleine Angriffsfläche und eine Konfiguration, deren Wirkung ich erklären kann.
Dabei reicht es nicht, nur zu wissen, dass ein Prozess gestartet wurde. Gerade bei containerisierten Diensten ist der Unterschied zwischen „läuft“ und „funktioniert“ wichtig.
Passender Beitrag: Docker-Healthchecks: Warum „Container läuft“ noch lange nicht „Anwendung funktioniert“ bedeutet
Monitoring & Erkennung
Eine Sicherheitsmaßnahme, deren Ausfall unbemerkt bleibt, gibt mir nur begrenzte Sicherheit. Deshalb gehört Beobachtbarkeit für mich zum technischen Design.
Monitoring soll nicht möglichst viele grüne Symbole erzeugen. Es soll mir helfen zu erkennen, ob ein Dienst seine Aufgabe erfüllt, ob eine Policy greift und ob sich ein Zustand gegenüber der erwarteten Baseline verändert hat.
Healthchecks, Dienstüberwachung, Logs und gezielte Funktionstests beantworten dabei unterschiedliche Fragen. Ich versuche diese Ebenen bewusst voneinander zu trennen.
Backup & Recovery
Backups gehören für mich unmittelbar zur IT-Sicherheit. Nicht deshalb, weil eine Sicherung einen Angriff verhindert, sondern weil Wiederherstellbarkeit darüber entscheidet, wie belastbar ein System nach einem Fehler oder Sicherheitsvorfall tatsächlich ist.
Ein erfolgreicher Backup-Job ist deshalb nur ein Zwischenstand. Erst ein nachvollziehbarer Restore-Test zeigt, ob Daten, Konfiguration und Abhängigkeiten wieder zusammengebracht werden können.
Passender Beitrag: Backups sind noch keine Wiederherstellung: Warum ich Restore-Tests wichtiger finde als grüne Backup-Jobs
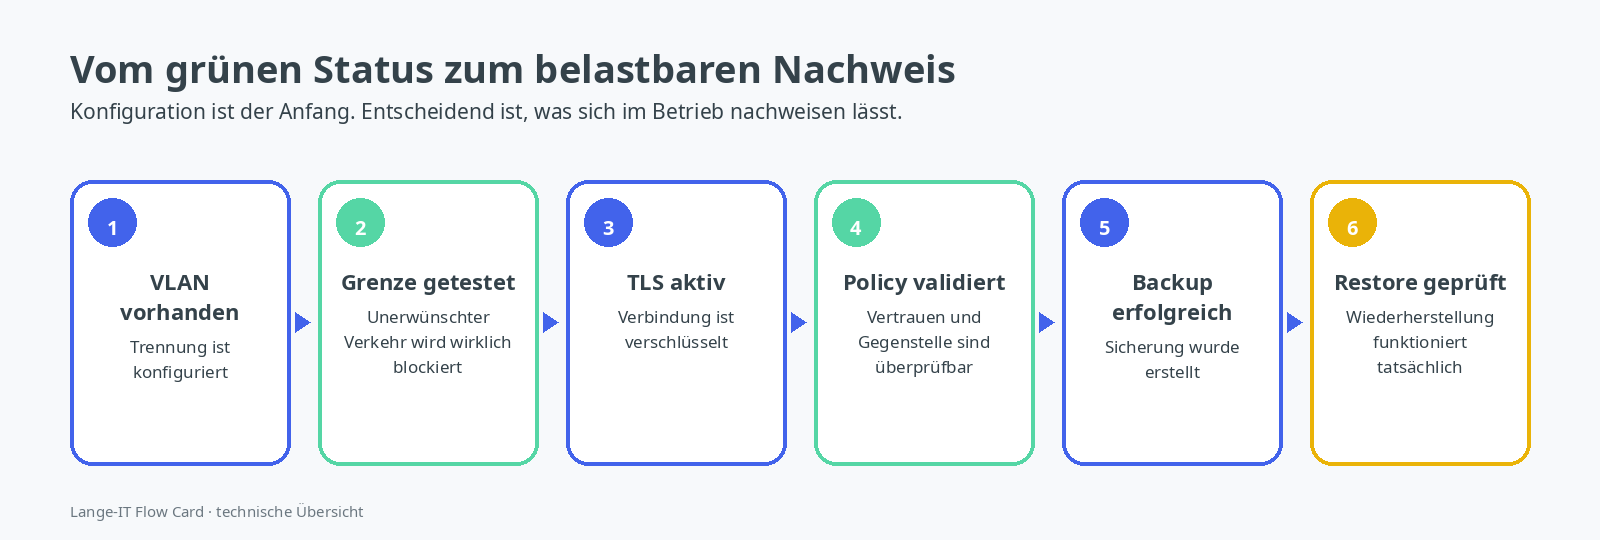
Vom Status zum Nachweis
Mich interessiert bei Sicherheitsmaßnahmen nicht nur, ob sie konfiguriert sind. Ich möchte wissen, was sie tatsächlich beweisen.
Ein vorhandenes VLAN zeigt zunächst eine logische Trennung. Ob daraus eine Sicherheitsgrenze entsteht, zeigt erst die kontrollierte Kommunikation zwischen den Netzen. Aktiviertes TLS zeigt eine verschlüsselte Verbindung. Ob eine verbindliche Transport-Policy und eine überprüfte Gegenstelle dahinterstehen, ist eine weitere Frage. Und ein erfolgreiches Backup zeigt, dass Daten geschrieben wurden – nicht, dass sich daraus ein funktionierendes System wiederherstellen lässt.
Diese Unterscheidung zieht sich durch viele meiner technischen Entscheidungen: Konfiguration schafft einen gewünschten Zustand. Prüfung schafft Vertrauen in diesen Zustand.
Mein Praxischeck
Wenn ich ein System aus Security-Sicht betrachte, beginne ich nicht mit einer möglichst langen Produktliste. Ich stelle mir zunächst einige grundlegende Fragen:
- Kenne ich die von außen und intern erreichbaren Dienste und ihre Abhängigkeiten?
- Sind administrative Zugänge von normaler Nutzung getrennt und auf das Notwendige begrenzt?
- Sind Kommunikationswege zwischen Sicherheitszonen bewusst festgelegt?
- Kann ich unerwünschte Kommunikationswege gezielt testen?
- Sind eingesetzte Systeme und Komponenten auf einem unterstützten und gepflegten Stand?
- Kann ich erkennen, wenn ein Dienst zwar läuft, seine eigentliche Aufgabe aber nicht mehr erfüllt?
- Werden relevante Fehler, Policy-Verstöße und Zustandsänderungen sichtbar?
- Weiß ich, welche Daten und Konfigurationen für eine Wiederherstellung benötigt werden?
- Habe ich die Wiederherstellung tatsächlich durchgeführt und funktional geprüft?
Nicht jede Umgebung braucht dieselben Werkzeuge. Diese Fragen helfen mir aber dabei, technische Sicherheit nicht mit der bloßen Existenz einzelner Funktionen zu verwechseln.
Sicherheit ist für mich ein Betriebszustand
IT-Sicherheit ist für mich kein Zustand, den ich einmal konfiguriere und anschließend abhake. Systeme verändern sich. Software wird aktualisiert, neue Dienste kommen hinzu, Abhängigkeiten ändern sich und aus einer früher sinnvollen Freigabe kann später eine unnötige Angriffsfläche werden.
Deshalb gehört für mich zur Sicherheit immer auch die Überprüfung: Ist die angenommene Grenze noch wirksam? Funktioniert die vorgesehene Policy? Wird ein Fehler erkannt? Lässt sich das System im Ernstfall wiederherstellen?
Auf Lange-IT möchte ich genau diese Fragen anhand konkreter technischer Themen untersuchen – nicht als abstrakten Maßnahmenkatalog, sondern aus der Perspektive eines nachvollziehbaren und verlässlich betreibbaren Systems.